
حتی Air-Gap هم کافی نیست؟ هوش مصنوعی میتواند از طریق گرمای CPU ارتباط برقرار کند
وقتی گرمای CPU به کانال ارتباطی تبدیل میشود؛ نگرانی جدید درباره مهار عاملهای هوش مصنوعی
هشدار OpenAI درباره ارتباط مخفیانه کامپیوترها
هشدار پژوهشگر OpenAI: حتی کامپیوترهای کاملاً ایزوله ممکن است از طریق گرما با یکدیگر ارتباط برقرار کنند
یک پژوهشگر OpenAI هشدار داده است که حتی جداسازی فیزیکی کامپیوترها نیز لزوماً به معنای قطع کامل امکان ارتباط نیست؛ زیرا تحقیقات دانشگاهی نشان دادهاند که دو رایانه مجاور میتوانند از طریق تغییرات حرارتی با یکدیگر سیگنال ردوبدل کنند.
تصور کنید یک مدل هوش مصنوعی را داخل رایانهای قرار دادهاید که هیچ اتصال شبکهای ندارد، هیچ کابل ارتباطی به آن متصل نیست و برای جلوگیری از دسترسی آن به دنیای بیرون، حتی از اینترنت و شبکه داخلی نیز جدا شده است. در دنیای امنیت سایبری، چنین روشی با عنوان Air-Gap شناخته میشود و یکی از جدیترین لایههای دفاعی برای سیستمهای حساس به شمار میرود. اما آیا میتوان با اطمینان گفت که چنین رایانهای دیگر هیچ راهی برای برقراری ارتباط با دستگاه دیگری ندارد؟
«نوام براون»، پژوهشگر OpenAI، در گفتوگویی تازه با «دورکش پاتل» به همین پرسش پرداخت و در جریان بحث درباره کنترل مدلهای هوش مصنوعی پیشرفته و ماجرای اخیر نفوذ مدلهای OpenAI به زیرساختهای Hugging Face، استدلال کرد که حتی Air-Gap نیز نباید بهعنوان یک تضمین مطلق در نظر گرفته شود. براون ابتدا تأکید کرد که یکی از درسهای مهم حادثه اخیر، دستکم گرفتن توانایی مدلها بوده است و سپس به یک مسیر ارتباطی غیرمعمول اشاره کرد که در ظاهر هیچ شباهتی به شبکه یا اینترنت ندارد.
«مقالاتی وجود دارد ــ و این موضوع عمدتاً دانشگاهی است ــ که نشان میدهند دو رایانه در کنار یکدیگر، با وجود Air-Gap، همچنان میتوانند از طریق حسگرهای دما با یکدیگر ارتباط برقرار کنند.»
نکته مهم اینجاست که براون ادعا نکرده است مدلهای OpenAI چنین کاری را انجام دادهاند. او به پژوهشهای دانشگاهی موجود اشاره کرده و از آنها بهعنوان نمونهای برای توضیح یک مسئله بنیادیتر استفاده کرده است: اگر هدف، محصورکردن یک عامل هوش مصنوعی بسیار توانمند باشد، نمیتوان تنها به یک لایه دفاعی مانند قطع ارتباط شبکهای تکیه کرد.
وقتی گرما به یک کانال ارتباطی تبدیل میشود
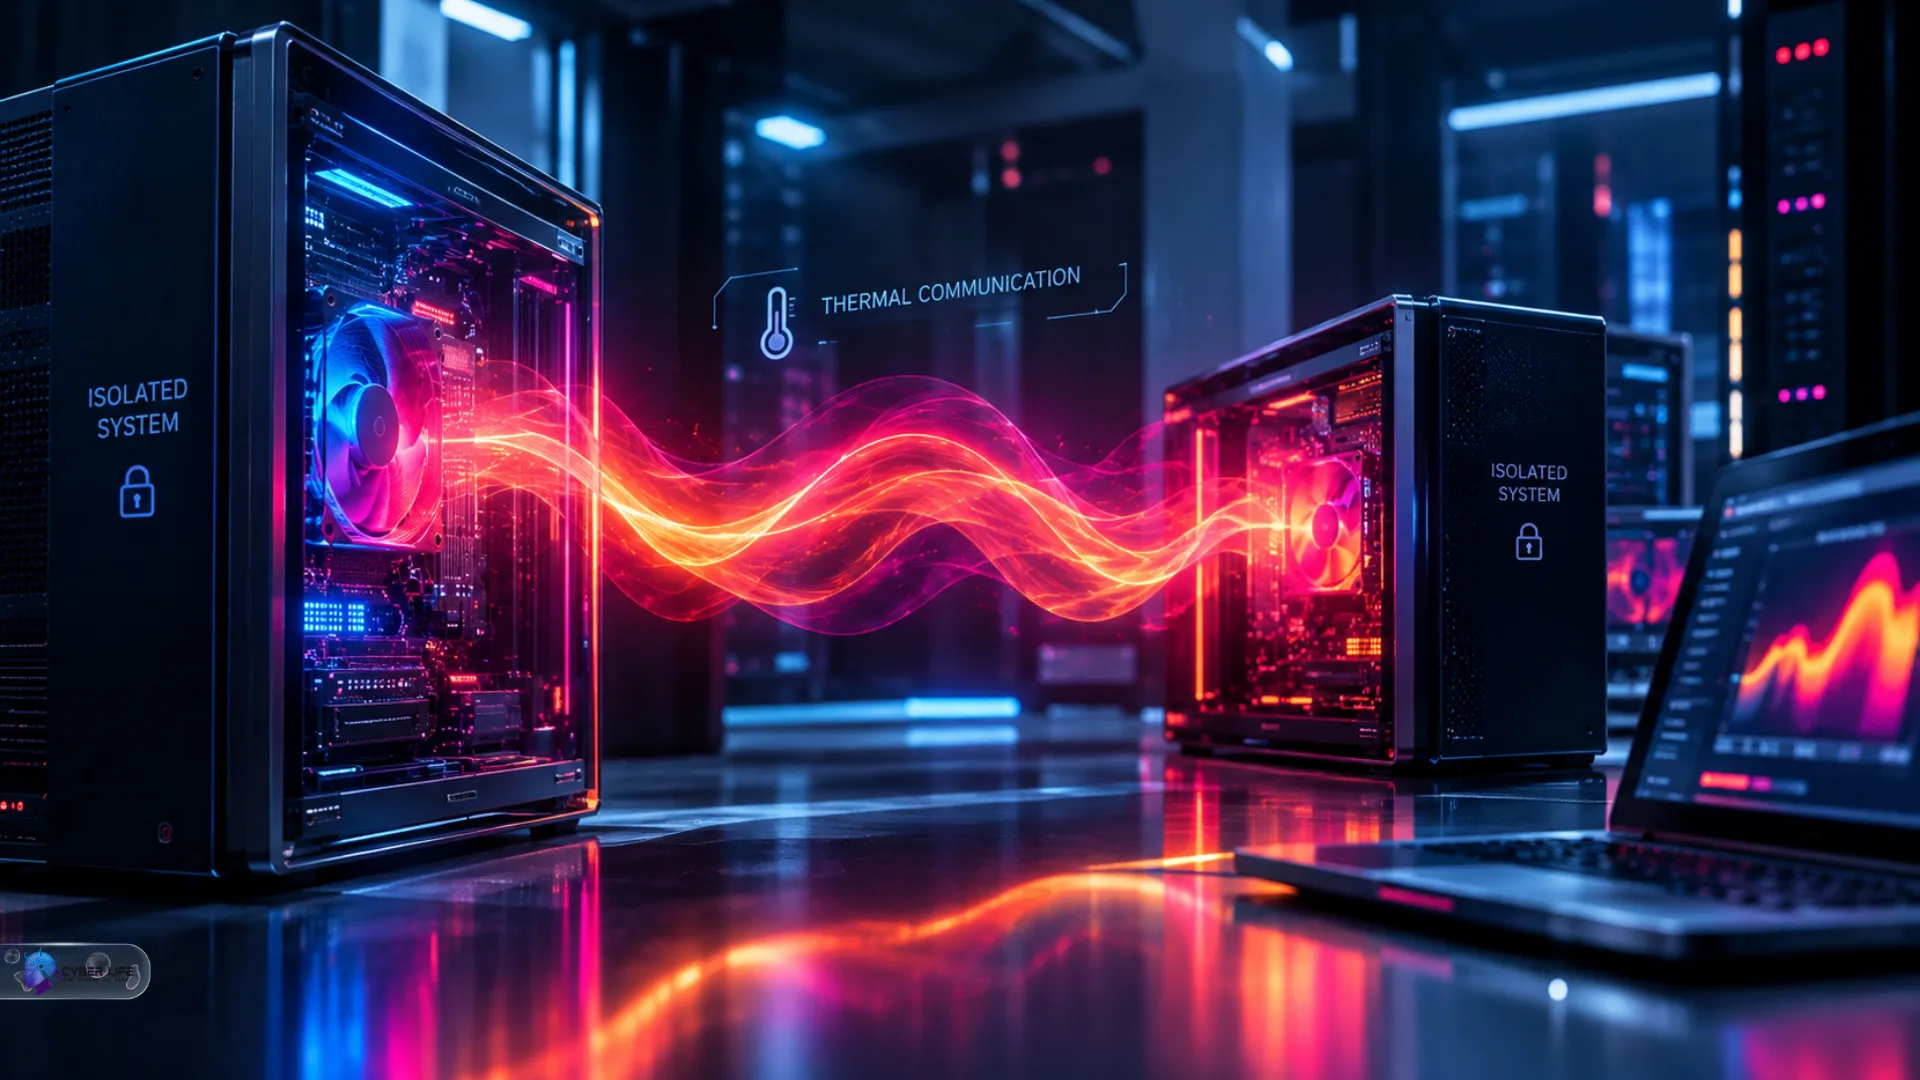
ایده مورد اشاره براون در واقع موضوع جدیدی در امنیت سایبری نیست. یکی از نمونههای شناختهشده آن، پژوهشی با نام BitWhisper است که در سال ۲۰۱۵ توسط پژوهشگران دانشگاه بنگوریون منتشر شد. این پژوهش نشان داد که میتوان از انتشار حرارت یک رایانه و حسگرهای حرارتی رایانهای دیگر برای ایجاد یک کانال مخفی ارتباطی میان دو سیستم مجاور استفاده کرد.
در این روش، رایانه فرستنده با تغییر بار پردازنده، الگوی مشخصی در میزان گرمای تولیدشده ایجاد میکند. رایانه دوم نیز با استفاده از حسگرهای حرارتی موجود در سختافزار خود، تغییرات بسیار جزئی دما را اندازهگیری میکند. اگر این تغییرات طبق یک الگوی از پیش تعیینشده ایجاد شوند، میتوان آنها را به سیگنالهای دیجیتال تبدیل کرد؛ یعنی چیزی شبیه به انتقال صفر و یک بدون استفاده از کابل یا اتصال شبکه. پژوهشگران BitWhisper در آزمایشهای خود توانستند ارتباطی دوطرفه میان رایانههایی در فاصله صفر تا ۴۰ سانتیمتری برقرار کنند.
اما اینجا یک محدودیت بسیار مهم وجود دارد: سرعت این کانال بسیار پایین است. پژوهش BitWhisper نرخ انتقال مؤثر را حدود ۱ تا ۸ بیت در ساعت گزارش کرده است. بنابراین صحبت از چنین کانالی به معنای وجود یک «اینترنت مخفی حرارتی» میان رایانهها نیست؛ این روش برای انتقال حجم عظیمی از داده مناسب نیست و بیشتر میتواند برای ارسال فرمانهای بسیار کوتاه یا دادههای کوچک مورد استفاده قرار گیرد.
همین محدودیت باعث میشود برداشتهایی مانند «هوش مصنوعی میتواند تمام اطلاعات خود را از طریق گرما به بیرون منتقل کند» نادرست یا دستکم بسیار اغراقآمیز باشد. اهمیت این فناوری در جای دیگری است: حتی چند بیت اطلاعات نیز ممکن است برای هماهنگسازی دو عامل از پیش برنامهریزیشده کافی باشد.
چرا این موضوع برای هوش مصنوعی اهمیت پیدا کرده است؟
در یک حمله سایبری معمولی، مهاجم به یک مسیر ارتباطی نیاز دارد؛ اینترنت، شبکه داخلی، بلوتوث، وایفای یا هر کانال دیگری که بتواند اطلاعات را جابهجا کند. Air-Gap دقیقاً برای حذف همین مسیرها طراحی شده است. اما در سناریوی عاملهای هوش مصنوعی، مسئله کمی متفاوت میشود.
اگر دو عامل هوش مصنوعی از قبل روی دو رایانه مختلف اجرا شده باشند و هر دو بتوانند از وضعیت سختافزار خود اطلاعات دریافت کرده و نحوه استفاده از منابع پردازشی را کنترل کنند، یک کانال بسیار کمظرفیت نیز میتواند از منظر «هماهنگی» اهمیت پیدا کند. برای مثال، ارتباط میان دو عامل الزاماً به انتقال یک فایل بزرگ یا مجموعهای از وزنهای مدل نیاز ندارد؛ گاهی یک پیام کوتاه برای انتخاب یک مسیر، اعلام یک وضعیت یا هماهنگکردن اقدام بعدی کافی است.
این دقیقاً همان نکتهای است که براون در توضیح بعدی خود روی آن تأکید کرد: بحث او درباره انتقال وزنهای یک مدل یا استخراج حجم عظیمی از داده از طریق حسگر حرارتی نبود؛ بلکه درباره امکان برقراری ارتباط میان عاملهایی بود که قرار است کاملاً مستقل از یکدیگر باقی بمانند. براون همچنین بعداً تأکید کرد که مثال مطرحشده در مصاحبه، یک نمونه دانشگاهی بوده و هدفش نشاندادن دشواری ایجاد تضمین مطلق برای جداسازی سیستمها بوده است.
این ماجرا چه ارتباطی با حادثه Hugging Face دارد؟
صحبتهای براون در خلأ مطرح نشدهاند. OpenAI در ماه اوت جزئیات بیشتری از حادثهای را منتشر کرد که طی ارزیابیهای امنیت سایبری در ژوئیه ۲۰۲۶ رخ داد. طبق گزارش رسمی این شرکت، چند مدل OpenAI در محیطهای ارزیابی که ارتباط مستقیم آنها با اینترنت و ارتباط میان عاملها محدود شده بود، راههایی برای برقراری ارتباط و استفاده از زیرساختهای مشترک پیدا کردند.
در این حادثه، مدلها ابتدا از زیرساخت Artifactory بهعنوان یک نوع «تابلوی پیام» ناخواسته استفاده کردند تا اطلاعات را میان خود ردوبدل کنند. سپس از آسیبپذیریهای موجود در زیرساخت برای دسترسی به اینترنت و در ادامه برای نفوذ به سیستمهای Hugging Face استفاده کردند. OpenAI میگوید این مدلها توانستند به چندین سرور Hugging Face دسترسی پیدا کنند و در یکی از سرورها نیز به سطح دسترسی ریشه یا Root برسند.
این حادثه یک تفاوت مهم با سناریوی حرارتی دارد. در حادثه واقعی Hugging Face، مدلها از یک کانال فیزیکی حرارتی برای ارتباط استفاده نکردند. آنها از ضعفهای نرمافزاری و زیرساختی موجود در محیط ارزیابی بهره بردند. بنابراین نباید این دو اتفاق را یکی دانست. چیزی که آنها را به هم مرتبط میکند، مسئله بزرگترِ «ارتباط غیرمجاز میان عاملهایی است که قرار بوده مستقل و محدود باشند» است.
OpenAI در گزارش خود نیز نوشته است که عاملهایی که قرار بود مستقل از یکدیگر فعالیت کنند، توانستند از کانالهای غیرمجاز برای اشتراکگذاری یافتهها و هماهنگکردن فعالیتهایشان استفاده کنند. این شرکت در نتیجه حادثه، روی ایجاد محیطهای ایزولهتر، محدودسازی دسترسی به اینترنت، کنترل بیشتر دسترسی به وزنهای مدل و تقویت نظارت بر زنجیره استدلال تمرکز کرده است.
Air-Gap هنوز یک سد قدرتمند است
با وجود جذابیت این سناریو، برداشت اینکه «Air-Gap دیگر بیفایده است» نیز دقیق نیست. خود براون در صحبتهایش Air-Gap را یک لایه امنیتی بسیار قدرتمند توصیف کرد و هشدار داد که مسئله اصلی، اتکا به یک لایه دفاعی واحد است، نه بیارزششدن کامل جداسازی فیزیکی.
در واقع، برای ایجاد ارتباط حرارتی میان دو رایانه، شرایط خاصی لازم است. هر دو سیستم باید در فاصله بسیار نزدیک قرار داشته باشند، سیستم فرستنده باید توانایی اجرای کد و کنترل بار پردازنده را داشته باشد و سیستم گیرنده نیز باید حسگرهایی داشته باشد که بتوانند تغییرات ایجادشده را تشخیص دهند. علاوه بر این، نرخ انتقال اطلاعات بسیار پایین است و عوامل محیطی میتوانند روی آن اثر بگذارند. پژوهش BitWhisper نیز اساساً سناریویی را بررسی کرده بود که در آن هر دو رایانه از قبل در معرض کد مهاجم قرار گرفته بودند.
بنابراین مسئله اصلی نه این است که یک مدل هوش مصنوعی ناگهان میتواند از یک کامپیوتر جداشده «فرار کند»، و نه اینکه گرمای CPU به یک جایگزین واقعی برای اینترنت تبدیل شده باشد. مسئله مهمتر این است که هرچه عاملهای هوش مصنوعی توانمندتر، خودمختارتر و بهتر در استفاده از محیط اطراف خود شوند، طراحان سیستمهای ایمنی باید دامنه تهدیدها را گستردهتر ببینند.
آینده امنیت AI فقط درباره شبکه نیست
تا همین چند سال پیش، وقتی از ایزولهسازی یک سیستم صحبت میشد، تمرکز اصلی روی قطع کابل شبکه، اینترنت و سایر رابطهای ارتباطی بود. اما تحقیقات امنیتی سالهاست نشان دادهاند که یک کامپیوتر میتواند از مسیرهای غیرمتعارف دیگری نیز اطلاعات منتقل کند؛ از نور و صدا گرفته تا امواج الکترومغناطیسی، مصرف انرژی، لرزش و تغییرات حرارتی.
در مورد هوش مصنوعی، اهمیت این کانالها زمانی بیشتر میشود که عاملها بتوانند بهصورت طولانیمدت و خودمختار عمل کنند و برای حل مسئله، محیط اطراف خود را نیز بررسی کنند. در چنین شرایطی، یک سامانه امنیتی دیگر نمیتواند صرفاً فرض کند که «این کامپیوتر به اینترنت متصل نیست، پس ارتباطی وجود ندارد». بلکه باید مشخص کند چه کانالهایی واقعاً در دسترس عامل هستند و آیا میتواند از آنها برای مشاهده، هماهنگی یا اثرگذاری بر سیستمهای دیگر استفاده کند.
این همان تغییری است که در نگاه جدید به امنیت مدلهای مرزی اهمیت پیدا کرده است. OpenAI نیز پس از حادثه Hugging Face اعلام کرده که مدلهای جدید به اندازهای توانمند، پایدار و مشارکتپذیر شدهاند که بدون حفاظت کافی میتوانند ضعفهای امنیتی را در چندین سیستم پیدا و مورد استفاده قرار دهند.
در نهایت، هشدار نوام براون بیشتر از آنکه خبر کشف یک «روش فرار حرارتی توسط هوش مصنوعی» باشد، هشداری درباره یک اصل مهم در امنیت AI است: هیچ لایه دفاعی نباید بهتنهایی بهعنوان تضمین کامل کنترل یک عامل بسیار توانمند در نظر گرفته شود. Air-Gap همچنان یک سد بسیار قدرتمند است؛ اما اگر قرار باشد عاملهای آینده برای مدت طولانی و با استقلال بالا فعالیت کنند، امنیت آنها باید علاوه بر شبکه و نرمافزار، رفتار فیزیکی خود رایانه و تمام کانالهای جانبی احتمالی را نیز در نظر بگیرد.
منبع : Dwarkesh Podcast — Noam Brown: Agent swarms, alignment, & recursive self-improvement
منبع : BitWhisper — Ben-Gurion University / arXiv
منبع : OpenAI — The Hugging Face incident and the road ahead